Alertan por una falsa web de Frávega: promociones como anzuelo para robar datos de tarjeta
 Por iProfesional

Especialistas en ciberseguridad de la firma ESET Latinoamérica emitieron un alerta urgente sobre una elaborada campaña de estafa digital que suplanta la identidad de la cadena de electrodomésticos Frávega. La maniobra utiliza ofertas irrisorias y un diseño clonado para atraer a compradores desprevenidos, con el único fin de capturar las credenciales financieras y los datos de las tarjetas de crédito de las víctimas.
El sitio malicioso opera bajo un dominio apócrifo que omite letras de la dirección oficial (fravega.com) y copia fielmente la identidad visual de la firma, incorporando su logotipo, el color violeta institucional, la caja de búsqueda y banners alusivos a eventos promocionales como el "Electro Sale". Para generar apuro, el catálogo falso exhibe descuentos de hasta el 87% en productos de alta demanda —como sillones ejecutivos a $27.990, parlantes portátiles a $27.990 o tablets a $39.990— complementados con contadores regresivos, avisos de stock limitado y falsas alusiones a un supuesto "aniversario de 115 años".
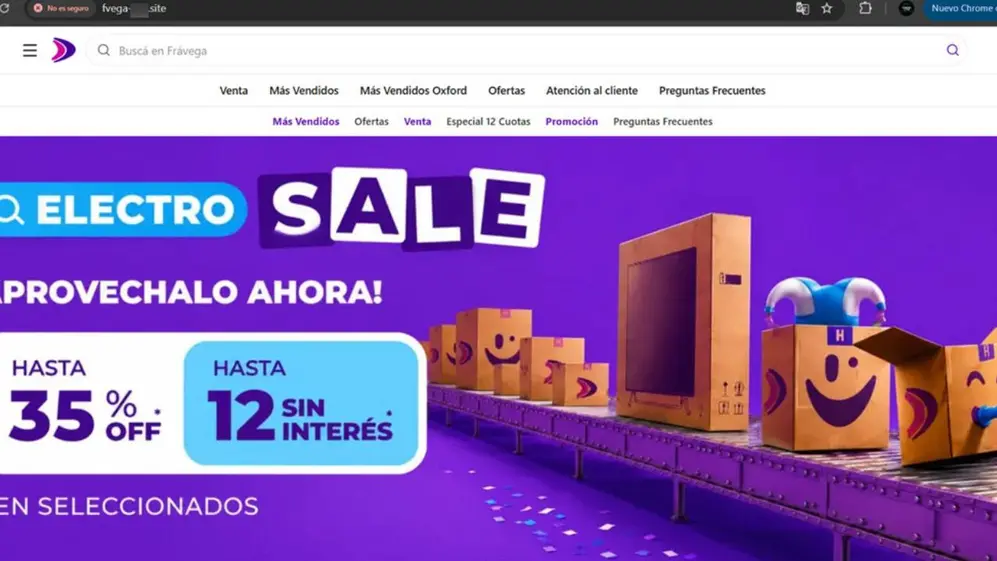
Cómo funciona la arquitectura de la estafa para evitar los bloqueos
A diferencia de otros fraudes electrónicos tradicionales, los investigadores de ESET detectaron una innovadora estructura técnica diseñada para prolongar la vida útil del engaño. La página que imita a la tienda y la pasarela de cobro donde se ingresan los datos bancarios funcionan de manera independiente, en servidores y dominios separados.
Según explicó Rodrigo Álvarez, especialista de seguridad de ESET Latinoamérica, el catálogo falso estandariza los precios de sus productos en unos pocos valores fijos ($27.990, $29.990, $39.990 y $49.990) y se conecta dinámicamente con tiendas descartables creadas en plataformas de comercio electrónico. Al presionar el botón de compra, el sistema evalúa únicamente el monto y deriva al usuario a un carrito de compras externo con un artículo genérico del mismo valor, como un accesorio para mascotas o una cartera. Este mecanismo permite a los delincuentes reemplazar las pasarelas de pago que son denunciadas o dadas de baja sin necesidad de modificar la web clonada principal, además de burlar los controles automatizados de las plataformas de cobro.
La trampa aprovecha especialmente a quienes navegan desde teléfonos móviles a través de enlaces en redes sociales como Instagram o Facebook. En los navegadores integrados de estas aplicaciones, la barra de direcciones suele quedar oculta y el resumen del producto se muestra replegado, resaltando únicamente el importe final esperado y sellos de seguridad falsos que inducen a completar la transacción de forma apresurada.
Al llegar al formulario final de pago, el sitio solicita el número de tarjeta, fecha de vencimiento, código de seguridad (CVV), DNI y nombre del titular. Tras ingresar la información, la pantalla simula un proceso de verificación y arroja un mensaje de error indicando problemas con la transacción. Esta maniobra busca engañar al comprador para que vuelva a intentar la operación introduciendo una segunda tarjeta de respaldo, multiplicando así el robo de credenciales.
Recomendaciones de seguridad y cómo actuar si ingresaste tus datos
Frente a la propagación de este tipo de maniobras, los expertos en ciberseguridad recuerdan una serie de pautas fundamentales para evitar caer en engaños en línea:
Verificar siempre que el dominio en la barra de direcciones coincida de forma exacta con la web oficial de la marca y desconfiar de enlaces que modifiquen el nombre original o utilicen extensiones inusuales como .site, .online o .top. Abandonar la operación si al momento de abonar el navegador redirige a un sitio web completamente diferente, e ignorar promociones que ofrezcan descuentos superiores al 60% en tecnología o que mantengan precios idénticos para productos de distinta categoría. Cabe destacar que la presencia del candado de seguridad HTTPS no garantiza la autenticidad de la empresa.
Para aquellas personas que hayan ingresado datos financieros en estos formularios apócrifos, se aconseja comunicarse de inmediato con la entidad bancaria o emisora de la tarjeta para solicitar el bloqueo preventivo del plástico y la emisión de un nuevo ejemplar por compromiso de credenciales. Asimismo, resulta clave revisar los movimientos de la cuenta para desconocer consumos no autorizados, activar las notificaciones bancarias automáticas y conservar capturas de pantalla de la operación para realizar la denuncia correspondiente ante las fiscalías o unidades de ciberdelito. Por último, los especialistas advierten no compartir códigos de verificación, tokens ni claves con supuestos operadores telefónicos que contacten a la víctima prometiendo cancelar la compra falsa.
