Espionaje por la cámara del celular: ¿cuáles son las señales para detectarlo?

El secuestro remoto de la cámara de tu celular ocurre mediante aplicaciones invisibles que eluden los controles de seguridad de Android e iOS para transmitir fotos y videos sin tu consentimiento. Las herramientas de espionaje comercial conocidas como stalkerware y los troyanos de acceso remoto (RAT) activan el sensor óptico, graban audio y toman fotos en segundo plano. Esta intromisión ocurre mientras la pantalla del teléfono permanece apagada o mientras usás otras aplicaciones en forma habitual.
Los ciberdelincuentes y acosadores recurren a engaños visuales y a permisos especiales concedidos con trampas para tomar el control del equipo. Una vez instalado en el celular, el programa espía retransmite archivos multimedia hacia servidores externos de comando y control. La víctima no advierte la maniobra porque el software oculta sus procesos e inhabilita las notificaciones visibles del sistema.
¿Cómo logra un programa malicioso controlar la cámara sin que te des cuenta?
El acceso no autorizado al sensor óptico de tu celular se logra cuando el software malicioso supera las defensas nativas del sistema operativo. En los teléfonos móviles con el sistema operativo Android, el atacante utiliza interfaces de programación como la API Camera2.
Para evitar las restricciones que impiden a las aplicaciones en segundo plano usar la cámara, el spyware aplica diversas trampas técnicas. La estrategia más habitual consiste en crear un servicio en primer plano asociado a la función de captura. El software oculta la notificación persistente asociada a ese servicio o le asigna un nombre genérico para no despertar sospechas.
Otra vía de vulneración proviene del abuso de los servicios de accesibilidad de Android. Diseñados para brindar asistencia a personas con discapacidad, estos servicios permiten que la aplicación maliciosa interactúe con la pantalla. El programa espía se otorga permisos de administración a sí mismo, bloquea su propia desinstalación y genera ventanas flotantes invisibles.
Estas ventanas flotantes transparentes engañan al sistema operativo. El teléfono asume que la aplicación se encuentra activa en el primer plano, lo que habilita la ejecución continua de la cámara. Soluciones de espionaje comercial de amplio alcance utilizan módulos especiales que capturan imágenes de forma directa desde la memoria temporal del sensor, sin encender la luz ni la vista previa en pantalla.
En los dispositivos con sistema iOS, la intromisión sucede por la obtención ilegal de las credenciales de acceso a iCloud o mediante el proceso de jailbreak. La alteración del sistema original elimina los controles de aislamiento de aplicaciones y habilita la ejecución de scripts no autorizados.
¿Qué diferencia existe entre el stalkerware comercial y un troyano de acceso remoto?
La diferencia entre las herramientas de vigilancia móvil reside en su vector de infección, su nivel de complejidad y el perfil de los atacantes. El stalkerware comercial está orientado al espionaje doméstico e interpersonal. Quien realiza el ataque requiere acceso físico directo al celular desbloqueado para instalar el paquete de software en forma manual.
Estas aplicaciones comerciales se camuflan bajo nombres inofensivos en el menú del teléfono. Adoptan nombres de herramientas de sincronización o motores de búsqueda para pasar desapercibidas ante una revisión rápida del usuario. Su objetivo principal es la supervisión clandestina de chats, la ubicación geográfica y la captura de fotos o videos.
Los troyanos de acceso remoto representan una amenaza más compleja vinculada a bandas de cibercrimen organizado. La infección con estos troyanos no exige acceso físico previo al equipo, sino que se propaga mediante engaños en mensajes de texto, enlaces en correos o aplicaciones modificadas fuera de las tiendas oficiales.
Variantes avanzadas de troyanos como msaRAT utilizan las interfaces de depuración interna de navegadores web populares como Chrome o Edge. Al encauzar el tráfico malicioso dentro de la navegación web habitual del usuario, el troyano elude los sistemas de detección de red y cortafuegos.
En el nivel más alto de sofisticación tecnológica se ubica el spyware mercenario sin clic, cuyo exponente más conocido es Pegasus. Este software explota fallas de seguridad no publicadas en el sistema operativo o en servicios de mensajería instantánea. Su instalación ocurre a distancia sin necesidad de que la víctima toque ningún enlace, desactiva indicadores del sistema y suprime alertas visuales.
¿Cuáles son las señales concretas que indican que la cámara de tu celular fue hackeada?
A pesar del esfuerzo de los creadores de malware por mantener la invisibilidad de sus programas, la transmisión constante de datos y el procesamiento de imágenes generan anomalías en el teléfono. La captura continua de fotogramas exige un trabajo ininterrumpido al procesador de imágenes del equipo.
El síntoma primario más evidente es el agotamiento acelerado de la carga de la batería. Si tu celular pierde energía de forma abrupta sin un uso intensivo que lo justifique, existe la posibilidad de que existan procesos ocultos en segundo plano.
La elevación injustificada de la temperatura del equipo en momentos de reposo constituye otro indicador físico relevante. Un celular apoyado sobre la mesa que junta temperatura de manera perceptible revela que el procesador ejecuta tareas pesadas de cómputo o codificación de video.
El consumo anómalo de datos móviles refleja la exfiltración activa de archivos multimedia. El envío ininterrumpido de imágenes o secuencias de video hacia servidores de comando y control se manifiesta en picos de consumo saliente en los registros de red.
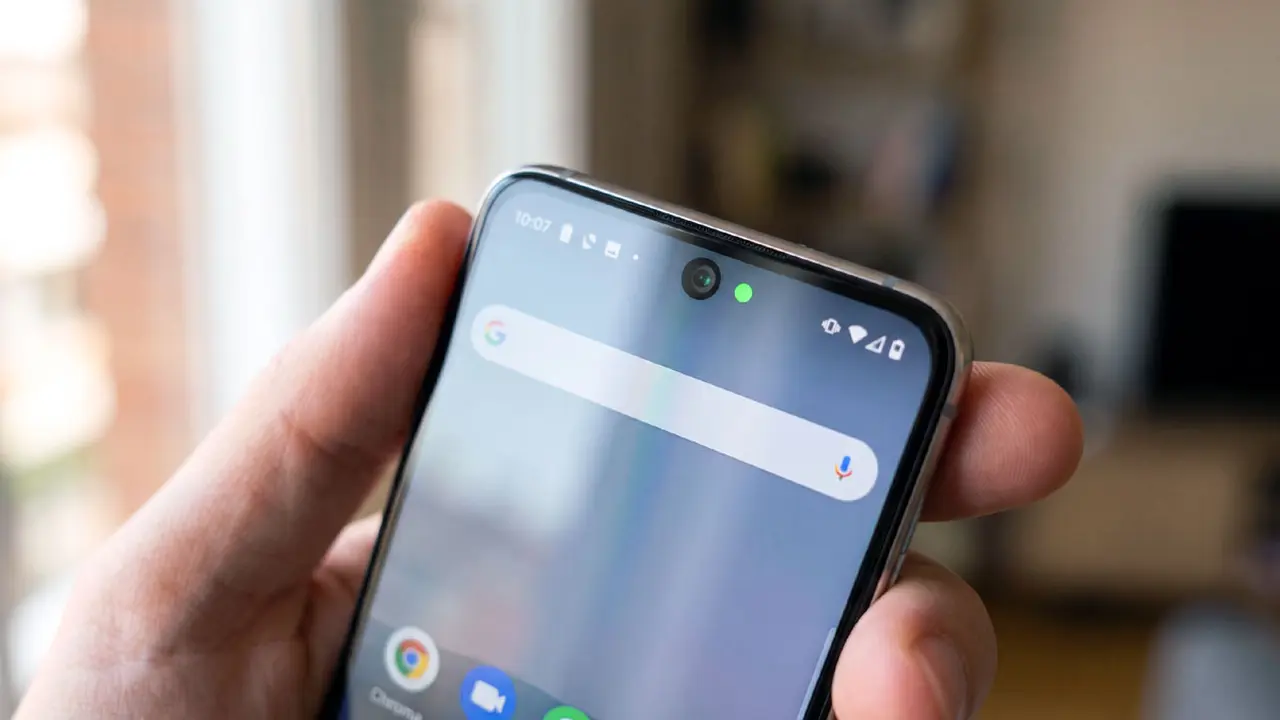
Los sistemas operativos modernos muestran un punto verde en Android o un punto naranja en iOS en la parte superior de la pantalla para avisar que la cámara o el micrófono están activos. Si notás la presencia de este indicador visual sin tener abierta una aplicación de fotos, video o llamada, el sensor óptico está en uso por un proceso secundario. Para comprender cómo funciona este indicador de privacidad en los teléfonos Android y qué hacer para verificar los permisos de la cámara en tu celular, podés ver el siguiente video:
La revisión del menú de configuración del equipo puede revelar la presencia de aplicaciones desconocidas con permisos otorgados dentro de las secciones de accesibilidad o administradores del dispositivo. En el plano personal, la señal definitiva aparece cuando un tercero demuestra conocimiento de detalles visuales de tu entorno privado que solo pudo obtener a través de la lente de tu teléfono móvil.
¿Qué marco legal protege a las víctimas y castiga el uso de programas espía en la Argentina?
La intromisión no autorizada en la cámara de un celular constituye una violación directa al derecho a la intimidad, a la propia imagen y a la integridad personal. El ordenamiento jurídico argentino combate esta amenaza mediante la articulación de la legislación protectora contra la violencia de género con las normas del Código Penal.
Un paso decisivo en la materia ocurrió en octubre de 2023 con la sanción de la Ley N° 27.736, conocida como Ley Olimpia. Esta norma modificó la Ley N° 26.485 de Protección Integral a las Mujeres para incorporar a la violencia digital como una modalidad sancionable dentro del marco legal.
La Ley Olimpia define a la violencia digital como toda conducta realizada con el uso de las tecnologías de la información que afecte la dignidad, reputación e intimidad de las personas en el entorno virtual. La legislación contempla en forma explícita los actos de espionaje digital, el acoso informático, el acceso no autorizado a dispositivos y la difusión de material íntimo sin consentimiento.
En el ámbito judicial, la norma faculta a los jueces a dictar medidas cautelares de protección en forma rápida. Las autoridades pueden ordenar al agresor el cese de los actos de perturbación en redes sociales y aplicaciones de mensajería, además de la prohibición de cualquier tipo de contacto por vías electrónicas.
La Justicia puede exigir a las plataformas digitales la eliminación urgente de contenidos generados sin consentimiento. La ley contempla el resguardo especializado de la prueba digital para evitar la pérdida o alteración de evidencia durante la investigación.
En el plano del derecho penal, la instalación e intromisión mediante programas espía queda encuadrada en diversos artículos del Código Penal argentino:
- El Artículo 153 sanciona la violación de comunicaciones electrónicas y la interceptación indebida de transmisiones privadas. La sanción penal se agrava si el autor difunde o publica el contenido capturado.
- El Artículo 153 bis castiga el acceso ilegítimo a un sistema o dato informático de acceso restringido. Esta figura penal se define como un delito de pura actividad, lo que significa que la infracción se consuma con la sola intromisión no autorizada al celular, sin requerir la prueba de un daño posterior o un beneficio económico.
- El Artículo 157 bis reprime la intromisión ilegal en bancos de datos personales y la revelación de información reservada. La reforma legislativa de 2024 añadió una agravante específica para los accesos o filtraciones que afecten a bases de datos genéticos o registros de ADN.
- Los Artículos 183 y 184 sancionan el daño informático. Estas figuras se aplican cuando el software malicioso altera el funcionamiento normal del teléfono o destruye datos almacenados en el dispositivo.
¿Qué pasos tenés que seguir para detectar y eliminar el spyware de tu teléfono de forma segura?
Frente a la sospecha firme de una intromisión en la cámara de tu celular, la primera medida no debe ser la desinstalación precipitada del programa malicioso. En contextos de acoso interpersonal, la interrupción repentina de la transmisión de datos puede alertar al agresor y desencadenar una reacción violenta.
Antes de modificar la configuración de tu equipo, tenés que realizar una evaluación de riesgo personal. Si buscás asesoramiento técnico o jurídico, usá siempre un dispositivo alternativo seguro al que el agresor nunca haya tenido acceso físico ni remoto.
La eliminación directa de la aplicación espía destruye los rastros digitales necesarios para sustentar una denuncia penal bajo la Ley Olimpia o el Código Penal. Por esta razón, conviene realizar un resguardo forense de la prueba digital con asistencia especializada antes de iniciar la limpieza del sistema.
Cuando compruebes que es seguro intervenir el equipo, podés ejecutar una serie de medidas técnicas para erradicar la amenaza del spyware:
- El restablecimiento a valores de fábrica resulta el procedimiento más efectivo para eliminar ejecutables maliciosos alojados en los directorios del sistema operativo. Tenés que evitar la restauración de copias de seguridad integrales creadas durante el período de infección para no reinstalar el programa espía.
- La auditoría manual de permisos en las secciones de Accesibilidad y Administradores del Dispositivo permite detectar programas con concesiones anómalas. Revocá de inmediato cualquier permiso otorgado a aplicaciones que no reconozcas.
- El cambio de contraseñas de tus cuentas vinculadas es un paso indispensable. Es necesario revocar las sesiones activas en servicios de almacenamiento en la nube e implementar la autenticación en dos pasos en todas tus plataformas de mensajería y correo electrónico.
- La configuración de códigos PIN complejos o patrones biométricos para el bloqueo de la pantalla impide que personas de tu entorno cercano logren acceder físicamente al celular desbloqueado.
En el ámbito global, la Coalition Against Stalkerware ofrece guías de prevención tras agrupar a empresas de ciberseguridad para clasificar a estas aplicaciones espías comerciales como programas potencialmente no deseados. Esta medida obliga a las herramientas antivirus a detectar su presencia de forma automática.
