El acceso móvil y la biometría redefinen la seguridad de las empresas
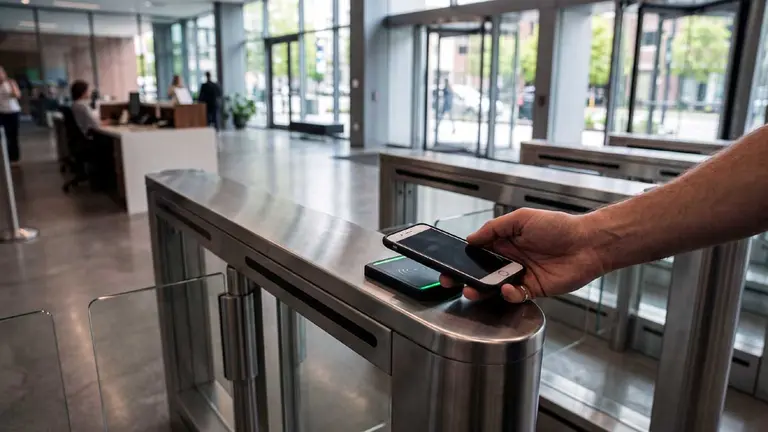
La transformación digital modificó de manera sustancial el esquema de seguridad física en las organizaciones de América latina. Las tradicionales tarjetas plásticas de control de acceso ceden terreno de forma acelerada ante soluciones basadas en credenciales móviles e identidad conectada integradas directamente en los smartphones.
En la siguiente entrevista de iProfesional, Rogerio Coradini, director comercial de control de acceso físico de la empresa HID para América latina, analiza la evolución de esta tecnología en la región, el retorno de inversión (ROI) que obtienen las empresas al digitalizar la gestión de permisos, la llegada de credenciales a billeteras digitales como Apple Wallet y Google Wallet, y el rol estratégico de la biometría y la inteligencia artificial en la protección corporativa.
-La transformación digital redefinió el perímetro de la seguridad física en las corporaciones de América latina. La mayoría de las organizaciones regionales ya está involucrado con el acceso móvil. ¿Cómo describe la evolución de esta tecnología, que pasó de ser un elemento deseable a convertirse en un pilar esencial de la infraestructura integrada?
-(...) vemos una evolución hacia un concepto mucho más amplio de identidad conectada, en el que las tecnologías de identificación y control de acceso forman parte de una infraestructura integral de seguridad. Hoy convergen diferentes capacidades, credenciales físicas y móviles, biometría, lectores, sistemas de gestión de identidad, plataformas cloud y tecnologías de autenticación, para gestionar de manera más eficiente quién puede acceder, a qué recursos y bajo qué condiciones.
Esta transformación responde también a la necesidad de las organizaciones de contar con soluciones más flexibles y escalables. La identidad puede gestionarse de manera centralizada, incorporar distintos factores de autenticación y adaptarse a diferentes entornos, desde el acceso a una instalación física hasta determinados recursos digitales. En este contexto, el control de acceso se convierte en una pieza estratégica de la infraestructura corporativa y en un punto de conexión entre la seguridad física, la seguridad digital y la experiencia del usuario.
Para nosotros, el próximo paso de esta evolución está en seguir construyendo ecosistemas de identidad interoperables, capaces de integrar distintas tecnologías y acompañar las necesidades de seguridad de cada organización a medida que evolucionan sus operaciones. Es algo que ya estamos observando en el mercado: los usuarios buscan cada vez menos productos aislados y muestran mayor interés por soluciones convergentes que puedan integrarse dentro de una misma arquitectura.
-¿Por qué la credencial en el celular se percibe hoy como una barrera mucho más robusta frente al fraude y la clonación que una tarjeta física inteligente tradicional?
-No diría que una credencial móvil es, por definición, más segura que cualquier tarjeta inteligente. La fortaleza depende de la tecnología utilizada y de cómo esté diseñada toda la arquitectura. Lo que sí aporta el entorno móvil es la posibilidad de combinar diferentes capas de protección y administrar la identidad de una manera mucho más dinámica. (...)
Además, existe una ventaja importante en términos de gestión, y es que la organización puede emitir una credencial de manera remota y también eliminarla remotamente si el dispositivo se pierde, si cambia el rol del empleado o si la persona deja la compañía. Esto permite mantener actualizado el vínculo entre identidad y autorización durante todo el ciclo de vida de la credencial.
A esto se suma que los smartphones actuales incorporan mecanismos de autenticación propios, como biometría, códigos de acceso y elementos seguros de almacenamiento. De esta manera, la credencial móvil forma parte de un ecosistema de seguridad de varias capas, donde convergen la identidad, el dispositivo y las políticas de acceso de la organización.
El valor está precisamente en esa combinación: proteger la credencial, proteger el dispositivo y mantener la capacidad de administrar los permisos durante todo su ciclo de vida.
-¿Qué sectores industriales lideran la inversión en identidad segura actualmente?
-Más que hablar de un único sector que lidere la inversión, vemos una necesidad transversal en aquellas actividades donde validar correctamente quién accede a personas, activos, información o infraestructura tiene un impacto directo sobre la operación. Entre los ámbitos con aplicaciones relevantes están banca y servicios financieros, empresas, industria, educación, salud, gobierno e infraestructura.
Cada uno de estos sectores tiene necesidades particulares, pero existe un punto en común: la identidad se está convirtiendo en una pieza fundamental de la estrategia de seguridad.
También vemos una oportunidad importante en organizaciones medianas, que buscan incorporar soluciones con altos niveles de seguridad pero adecuadas a otra escala de implementación. Esto forma parte de un cambio más amplio: la identidad segura empieza a ser relevante para un universo cada vez mayor de organizaciones y casos de uso.
-¿Cómo se le demuestra a un CFO el retorno de inversión (ROI) a largo plazo y el ahorro operativo al eliminar la emisión física de plásticos y simplificar la gestión remota de identidades?
-Para un CFO, la conversación debe construirse sobre indicadores concretos. El primer punto es el costo asociado al ciclo de vida de una credencial física: producción, personalización, distribución, reposición, almacenamiento y administración. Cuando la credencial se entrega digitalmente, muchos de esos procesos pueden simplificarse y gestionarse de forma remota.
También existe un impacto importante en la administración. Una organización puede incorporar una nueva persona y asignarle su credencial sin tener que producir y entregar físicamente una tarjeta. Del mismo modo, cuando un empleado cambia de función o deja la compañía, la credencial puede modificarse o revocarse remotamente. Por eso, el cálculo debería mirar el costo total de administrar la identidad durante todo su ciclo de vida y no solamente comparar el precio de una tarjeta con el de una credencial digital. Ahí empiezan a aparecer eficiencias en emisión, distribución, reposición y gestión.
A esto se suma la posibilidad de cuantificar beneficios de sostenibilidad. Un análisis de ciclo de vida independiente realizado sobre HID Mobile Access determinó que las credenciales móviles generan un 75% menos de emisiones de carbono y utilizan 83% menos recursos fósiles que las tarjetas de PVC analizadas. Por eso, el caso de negocio puede evaluarse combinando ahorro operativo, eficiencia administrativa, seguridad y objetivos ESG. La sustentabilidad también empieza a formar parte de la ecuación económica de muchas decisiones tecnológicas, especialmente cuando viene acompañada de eficiencia y conveniencia.
-¿Cuáles son las tecnologías de biometría y credenciales móviles que dominarán el futuro? Con soluciones avanzadas de reconocimiento de iris, venas de la palma de la mano y facial ganando terreno rápidamente en entornos de alta seguridad, ¿qué rol jugarán estas biometrías sin contacto frente a sistemas tradicionales como la huella dactilar?
No creo que una única modalidad vaya a dominar todos los escenarios. La biometría es una herramienta muy importante, pero siempre tiene que responder al problema concreto que queremos resolver. El nivel de seguridad requerido, el entorno y la experiencia del usuario son los que deben determinar qué tecnología tiene sentido en cada caso. El reconocimiento facial, el iris, la huella dactilar y otras modalidades pueden cumplir funciones complementarias dentro de una arquitectura de identidad.
Las tecnologías sin contacto tienen además una oportunidad muy interesante porque permiten combinar una experiencia rápida y natural con altos niveles de seguridad. Esto resulta particularmente relevante en aeropuertos, servicios financieros, salud, gobierno y otros entornos donde se necesita verificar la identidad de grandes cantidades de personas de manera eficiente.
En reconocimiento facial estamos viendo además una expansión hacia un universo mucho más amplio de proyectos. (...) Trabajamos constantemente con diferentes modalidades biométricas y vemos que la evolución estará relacionada con la capacidad de integrar esas tecnologías dentro de plataformas de identidad más amplias, donde la biometría sea una capa de autenticación dentro de una estrategia integral. El futuro estará en poder elegir la modalidad adecuada para cada necesidad y hacer que todas esas formas de autenticación puedan convivir de manera segura.
-Hoy la inteligencia artificial y la analítica de video predictivo prometen un salto cualitativo al "adelantarse" a los incidentes detectando patrones de comportamiento inusuales. ¿Cómo impactará esta tecnología específicamente en los sistemas de control de acceso para lograr entornos más ágiles sin generar alertas falsas?
-Estamos viendo una adopción cada vez mayor de agentes de inteligencia artificial para optimizar procesos de seguridad. Es una evolución importante porque puede ayudar a las organizaciones a aprovechar mejor la información que ya generan sus sistemas y a hacer más eficientes determinadas tareas.
Las soluciones de analítica y video generan grandes volúmenes de datos, y uno de los desafíos es precisamente transformarlos en información útil sin comprometer su seguridad ni su privacidad. La tecnología puede ayudar a procesar mejor esa información, pero la calidad de los datos y la forma en que se configura cada sistema siguen siendo fundamentales.
Por eso, la incorporación de IA tiene que hacerse con un objetivo claro y de manera responsable. Automatizar más procesos no necesariamente significa mejorar la seguridad si la información de base no está correctamente gestionada. Para nosotros, cualquier avance tecnológico tiene que mantener como prioridad la protección de los datos y la confiabilidad de la solución.
La IA puede ser una herramienta muy valiosa para hacer más eficientes los procesos de seguridad, pero su verdadero aporte dependerá de que se implemente sobre una arquitectura sólida y con información correctamente protegida.
-¿Cómo analiza el mercado del Cono Sur el equilibrio entre la necesidad corativa de control y la creciente regulación sobre la "ética del dato" y el consentimiento para el uso de datos biométricos sensibles?
-La confianza debe estar en el centro de cualquier estrategia de identidad. Cuando hablamos de biometría, las organizaciones necesitan combinar tecnología, seguridad, privacidad y una gobernanza clara de los datos desde el inicio del proyecto.
Desde nuestra perspectiva, esto implica definir claramente para qué se recopila la información, quién puede acceder a ella, cómo se protege y durante cuánto tiempo se conserva, siempre de acuerdo con la normativa aplicable en cada mercado. También es importante incorporar principios de privacidad y seguridad desde el diseño de las soluciones.
La arquitectura también puede ayudar a reducir la exposición de esa información. (...) Para las empresas del Cono Sur, este enfoque permite avanzar en la adopción de biometría de manera responsable, generando confianza tanto en los usuarios como en las propias organizaciones. (...) tenemos una posición muy clara: si una implementación no puede realizarse de manera segura y protegiendo correctamente la información, no debería avanzar. La protección de una identidad depende tanto de la tecnología como de la forma en que esa información se administra durante todo su ciclo de vida.
La gran mayoría de las organizaciones regionales no puede "romper y reemplazar" su infraestructura de seguridad de un día para el otro. Frente a esta realidad de sistemas heredados (legacy), ¿cuál es el camino de migración más eficiente y cómo impacta el uso de estándares abiertos (por ejemplo, el protocolo OSDP) para evitar quedar atados a soluciones de un solo fabricante?
La migración más eficiente es la que permite evolucionar de manera progresiva, aprovechando las inversiones que la organización ya realizó. En muchos casos, no es necesario reemplazar toda la infraestructura al mismo tiempo: es posible incorporar lectores, credenciales móviles, conectividad y nuevas capacidades de gestión de manera gradual.
Este es un punto especialmente importante en nuestra región. Todavía existen muchas instalaciones que utilizan tecnologías heredadas, algunas de ellas vulnerables a la clonación. La prioridad debería ser identificar dónde están esos riesgos y establecer una hoja de ruta hacia alternativas más robustas.
En este proceso, los estándares abiertos cumplen un papel fundamental porque favorecen la interoperabilidad. OSDP, por ejemplo, fue desarrollado para mejorar la comunicación entre lectores y controladores y aporta capacidades de comunicación bidireccional y mayor seguridad.
OSDP es también un buen ejemplo de colaboración dentro de la industria. La primera versión fue desarrollada conjuntamente por HID Global, Mercury Security y Lenel Systems International, y posteriormente los derechos de la especificación fueron transferidos a la Security Industry Association para favorecer una adopción más amplia y continuar su estandarización. (...)
Mantenemos un compromiso activo con este estándar y contamos con distintas líneas de productos verificadas bajo el programa SIA OSDP Verified. La modernización más inteligente permite elevar el nivel de protección sin convertir cada actualización en un reemplazo total de la infraestructura.
-¿Qué relevancia real le asignan hoy los tomadores de decisiones a la reducción de la huella de carbono y el desperdicio de plástico a la hora de decidir migrar hacia credenciales móviles?
-La sostenibilidad está adquiriendo un peso cada vez mayor dentro de las decisiones tecnológicas corporativas y las credenciales móviles ofrecen un beneficio ambiental que puede medirse.
En nuestra experiencia, este tema aparece además muy relacionado con otra demanda del mercado: la conveniencia. Las organizaciones buscan soluciones más simples para sus usuarios y, al mismo tiempo, alternativas que les permitan reducir su impacto ambiental. Al digitalizar la credencial, las organizaciones pueden reducir la necesidad de producir, transportar, almacenar y reemplazar tarjetas físicas.
(...) la migración hacia credenciales móviles puede formar parte de una estrategia más amplia de sostenibilidad, especialmente en organizaciones que ya cuentan con objetivos ambientales y buscan medir el impacto de sus decisiones tecnológicas. Cuando ese beneficio ambiental viene acompañado de eficiencias operativas y una mejor experiencia para el usuario, deja de ser solamente una conversación de sustentabilidad y empieza a formar parte también de la ecuación de negocio.
-¿Hacia dónde se dirige la convergencia entre la seguridad física y la de TI, y qué tan cerca estamos en la región de un modelo donde el trabajador lleve de manera nativa su identidad corporativa integrada (acceso a oficinas, PC y sistemas) en billeteras digitales como Apple Wallet o Google Wallet?
-La convergencia entre seguridad física y digital ya está avanzando hacia una experiencia de identidad unificada. El objetivo es que una persona pueda utilizar una misma identidad digital para interactuar con diferentes recursos de la organización, desde ingresar a un edificio hasta acceder a determinados sistemas, dispositivos, impresoras o servicios.
Las billeteras digitales son un paso muy concreto en esa dirección. HID ya permite incorporar credenciales en Apple Wallet y Google Wallet, y en el caso de Google Wallet, por ejemplo, la credencial puede utilizarse para acceder a edificios, ascensores, torniquetes, impresoras y redes informáticas. Esto demuestra que la identidad móvil puede trascender el acceso físico y comenzar a integrarse con diferentes servicios corporativos.
En América latina también estamos viendo avances concretos. En enero de 2026, HID anunció junto con Sharry un proyecto de credenciales en Apple Wallet y Google Wallet para edificios corporativos de Buró Property en Ciudad de México, donde miles de usuarios pueden utilizar su teléfono o reloj inteligente para acceder a torniquetes, ascensores, estacionamientos y áreas comunes.
El siguiente paso será profundizar esta convergencia y lograr que la identidad corporativa sea cada vez más portable, interoperable y segura, acompañando al trabajador independientemente del entorno en el que necesite autenticarse. Ese es uno de los cambios más profundos que podemos esperar: dejar de pensar en una credencial diferente para cada recurso y avanzar hacia una identidad confiable que acompañe a la persona a través de todo su entorno de trabajo.
